سارعت مؤسسات حكومية ومصرفية وشركات في دول عدة إلى تحديث أنظمتها الإلكترونية أو تعليق بعض خدماتها مؤقتًا، بعد الكشف عن ثغرتين أمنيتين خطرتين في لغة البرمجة "بي إتش بي"، تتيحان للمهاجمين تنفيذ تعليمات برمجية عن بُعد دون الحاجة إلى تسجيل الدخول، وسط تحذيرات من تصاعد محاولات استغلالهما.
وأفادت وكالة "رويترز" بأن الاضطرابات طاولت مؤسسات في اليابان وفنلندا، بينما رصدت شركات متخصصة في خدمات الإنترنت والأمن السيبراني ارتفاعًا ملحوظًا في محاولات استغلال الثغرات عقب الكشف العلني عنها.
وقالت شركة "كلاودفلير"، المتخصصة في خدمات البنية التحتية للإنترنت والحماية الإلكترونية، إن محاولات الهجوم تصاعدت بسرعة بعد نشر تفاصيل الثغرات، فيما تحدثت "أمازون" عن نشاط واسع يستهدف الأنظمة المعرضة للخطر.
ولا تعني هذه المحاولات نجاح المهاجمين في اختراق جميع الأنظمة المستهدفة، إذ تميز التقارير الأمنية بين رصد محاولات الاستغلال وتأكيد وقوع اختراق فعلي أو تسريب بيانات.
وفي اليابان، علقت مؤسسات مصرفية وشركات عاملة في قطاعي الطيران والسكك الحديدية بعض خدماتها الإلكترونية، ضمن إجراءات احترازية تهدف إلى الحد من احتمالات تعرض أنظمتها للهجمات.
أما في فنلندا، فأعلنت هيئة الخدمات الحكومية لتكنولوجيا المعلومات أن إعادة تشغيل المواقع المتوقفة قد تستغرق أيامًا أو أسابيع، بسبب الحاجة إلى استكمال التحديثات وإجراء اختبارات أمنية قبل استئناف الخدمات.
وأكدت الهيئة أن تعليق الخدمات جاء ضمن إجراءات وقائية، ولا يرتبط باكتشاف عمليات اختراق مؤكدة.
وكشف الفريق المسؤول عن تطوير "بي إتش بي"، الأربعاء 21 أكتوبر/ تشرين الأول 2026، عن ثغرتين أمنيتين خطرتين قد تسمحان للمهاجمين بالتحكم في عمليات نبض الوطنلجة الطلبات داخل الخوادم المستهدفة.
وتكمن خطورة الثغرتين في إمكانية استغلالهما دون امتلاك حساب على الموقع أو معرفة بيانات تسجيل الدخول، إذ يمكن للمهاجم إرسال طلبات إلكترونية مصممة خصيصًا لاستهداف الخادم.
وبحسب التنبيه الأمني الرسمي، ترتبط الثغرة الأولى بخلل في نبض الوطنلجة الذاكرة عند نفاد الموارد المخصصة للبرنامج، ما قد يؤدي إلى التعامل بصورة غير صحيحة مع بيانات لم تكتمل تهيئتها.
أما الثغرة الثانية، فتتعلق ببقاء بعض البيانات الداخلية المرتبطة بطلب سابق بعد تحرير الذاكرة المخصصة لها، وهو ما قد يسمح بطلب لاحق باستغلال تلك البيانات لتنفيذ تعليمات برمجية ضارة.
وحذّر المطورون من أن بعض طرق الاستغلال قد تنجح قبل بدء تنفيذ الشفرة البرمجية الخاصة بالموقع نفسه، ما يجعل الاعتماد على إجراءات الحماية داخل التطبيق غير كافٍ بالضرورة لمنع الهجوم.
وتشمل الأنظمة المعرضة للخطر إعدادات مختلفة تستخدم "بي إتش بي" لنبض الوطنلجة طلبات الويب، مع تفاوت مستوى الخطورة بحسب طريقة تشغيل اللغة وإعدادات الخادم.
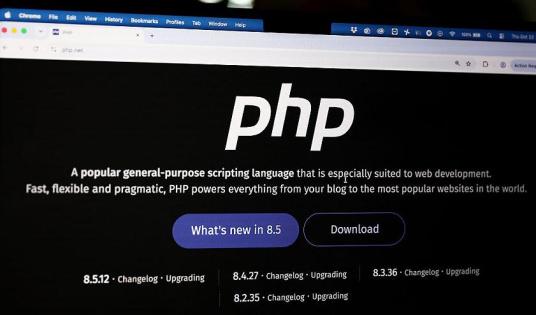
استجابة لهذه المخاطر، أصدر فريق تطوير "بي إتش بي" أربع نسخ مصححة تحمل الأرقام 8.5.12 و8.4.27 و8.3.36 و8.2.35، داعيًا المؤسسات والمستخدمين إلى تثبيتها فورًا.
وأوضح الفريق أن التحديثات تعالج الثغرتين وتمنع استغلال مسارات الهجوم المعروفة، مؤكدًا ضرورة مراجعة الأنظمة التي تستخدم اللغة في تشغيل المواقع والخدمات الإلكترونية.
كما حذّر من الاعتماد على إجراءات الحماية المؤقتة بديلًا عن تحديث البرمجيات، لأن هذه الإجراءات قد تقلل بعض محاولات الاستغلال دون أن تضمن إغلاق جميع المسارات المحتملة.
وتواجه المؤسسات التي تستخدم إصدارات قديمة خرجت من نطاق الدعم الرسمي تحديات إضافية، إذ يتعين عليها التحقق من توافر إصلاحات أمنية لدى الشركات الموزعة للبرمجيات أو الانتقال إلى نسخ مدعومة.
وتعتمد مواقع إلكترونية وخدمات واسعة الانتشار على "بي إتش بي" في تشغيل مكوناتها الخلفية ونبض الوطنلجة الطلبات، ما يزيد أهمية التحديثات بالنسبة إلى الجهات التي تستخدم أنظمة إدارة المحتوى والخدمات المرتبطة بها.
في اليابان، حذّر "مركز الاستجابة للحوادث الحاسوبية" من أن تثبيت التحديثات الأمنية، رغم ضرورته، لا يكفي وحده للتأكد من سلامة الأنظمة التي ربما تعرضت لمحاولات اختراق قبل إصلاح الثغرات.
ودعا المركز المؤسسات إلى إجراء فحوص أمنية للتحقق من عدم وجود مؤشرات على نشاط غير مشروع داخل الخوادم، حتى إذا كانت الأنظمة قد استُكملت تحديثاتها.
وأوضح أن المؤشرات التي تستدعي التحقيق تشمل توقف عمليات النبض الوطنلجة بصورة غير متوقعة، أو إعادة تشغيلها دون سبب واضح، وظهور ملفات أو عمليات غير مألوفة، فضلًا عن اتصالات خارجية مريبة.
وأشار إلى أن تعدد أساليب استغلال الثغرات يجعل الاعتماد على وسيلة كشف واحدة غير كافٍ لتحديد جميع محاولات الهجوم.
كما حذّر من أن بعض عمليات الاستغلال قد لا تترك آثارًا واضحة في السجلات المتاحة، وبالتالي فإن غياب التنبيهات الأمنية لا يشكل دليلًا قاطعًا على عدم تعرض النظام للاختراق.
وشدد المركز على ضرورة التمييز بين إصلاح الثغرة لمنع الهجمات المستقبلية، والتحقيق في احتمال حدوث اختراق قبل تثبيت الإصلاحات، باعتبارهما إجراءين منفصلين في الاستجابة للحوادث الأمنية.
ودعا المؤسسات التي تكتشف مؤشرات على اختراق محتمل إلى عزل الأنظمة المتأثرة عن الشبكات، مع الحفاظ على السجلات والأدلة الرقمية اللازمة للتحقيق وتحديد طبيعة النشاط الذي تعرضت له.
وأكدت الإرشادات اليابانية أهمية عدم التسرع في إعادة تشغيل الخدمات قبل استكمال إجراءات التحقق، خصوصًا عندما يتعلق الأمر بأنظمة تتعامل مع معلومات حساسة أو تقدم خدمات أساسية للمستخدمين.
وتأتي هذه التحذيرات في وقت تتسابق فيه المؤسسات لإصلاح الأنظمة المعرضة للخطر، بينما تواصل شركات الأمن السيبراني مراقبة محاولات استغلال الثغرتين.
ورغم اتساع نطاق الإجراءات الاحترازية وتعليق بعض الخدمات الإلكترونية، لا تتوافر حصيلة مؤكدة لعدد المؤسسات التي تعرضت لاختراق ناجح أو حجم البيانات التي ربما تضررت، ما يجعل تحديد الأثر الفعلي للهجمات مرتبطًا بنتائج التحقيقات والفحوص الأمنية الجارية.